Un enfoque integral de ingeniería, gestión de proyectos y seguridad aeroportuaria
Artículo técnico
Autor: José Luis Fernández Pallarés

Socio nº6 de AEINSE y senior project manager en Aecom
Contexto.
Los aeropuertos son infraestructuras críticas donde convergen personas, activos de alto valor, tecnología, operaciones y requisitos regulatorios. Diseñar sistemas de seguridad electrónica en este entorno exige mucho más que seleccionar cámaras, controles de acceso, redes de comunicaciones o centros de control. El verdadero punto de partida debe ser comprender el riesgo. Desde la perspectiva de un director de proyecto de seguridad electrónica, la gestión de riesgos no debe considerarse una actividad paralela al diseño, sino la piedra angular (punto de partida, hilo conductor y verificación de resultados) que permite transformar amenazas, vulnerabilidades y requisitos operativos en seguridad real, mediante la aplicación de soluciones técnicas coherentes y eficientes.
Mi punto de partida.
Hace unas semanas, verano de 2026, fui asignado como consultor de seguridad a un proyecto muy interesante, internacional, con alto presupuesto y alta exigencia. Un reto muy apetecible. Básicamente y eludiendo los detalles que el Acuerdo de Confidencialidad (NDA) me compromete a no aportar, puedo decir que se trataba de dotar de seguridad a una nueva terminal para transporte de animales singulares que un aeropuerto internacional quiere construir desde cero.
Tras las primeras lecturas de información disponible y análisis de los entregables, vi con cierto asombro que uno de los entregables es un análisis de riesgos. Mi petición al director del proyecto fue inmediata: necesito el análisis de riesgos y el plan de protección existente del aeropuerto principal. Al menos así, pensaba yo, haré un diseño en línea con lo existente.
La respuesta me dejó descolocado:
- El cliente no tiene esa información.
- ¿Cómo no va a tenerla? Es un aeropuerto internacional.
- El cliente nos pide un análisis de riesgos de la nueva terminal.
Análisis de la situación.
Quizás el cliente pretende actualizar el análisis de riesgos, aprovechando este nuevo proyecto y tener una nueva visión sobre las amenazas y debilidades inherentes a la ubicación y a la instalación. Obviamente, hubiera sido mucho más fácil disponer de un análisis de riesgos global, para al menos disponer de un contexto, un referente situacional del nivel de ciertos riesgos asociados a la ubicación, al clima, a la población circundante, a la localidad, etc. Pero en esta ocasión no es así. Y, por otra parte, el análisis de riesgos es absolutamente necesario para saber de qué hay que protegerse y qué medios serán los más eficientes para esa protección en el balance resultados vs coste.
Así que tocó hablar con el equipo local, pedir fotografías, datos, informes, que hicieran una visita al emplazamiento, que hablaran con el director de seguridad, que recopilaran un histórico de incidentes en los últimos 5 años y referentes de aeropuertos similares que me pudieran servir de guía para el diseño del sistema de seguridad.
Por supuesto, el cliente también había expresado algunos requerimientos que han sido considerados en el diseño.
De forma tradicional, hasta la fecha, una instalación aeroportuaria era considerada de un nivel máximo de seguridad. No importaban las circunstancias, la ubicación, el uso, etc. El nivel de diseño de seguridad se llevaba a máximos. Sin embargo, en mi caso, se trata de una unidad adyacente ubicada a un par de kilómetros del área central de actividad, de un uso poco frecuente y con unos usuarios muy atípicos: animales singulares.
Veamos el desarrollo del proyecto desde una perspectiva que abarca la dirección de proyectos, la ingeniería de sistemas de seguridad y la gestión de riesgos.
Análisis de la solución.
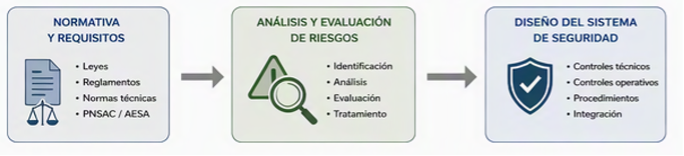
Durante años, numerosos proyectos aeroportuarios se han desarrollado con una orientación predominantemente tecnológica, de altísimo nivel. Sin embargo, la experiencia demuestra que los sistemas más eficaces son aquellos que nacen de una evaluación rigurosa del riesgo. Un aeropuerto
puede incorporar tecnologías avanzadas y, aun así, presentar lagunas de seguridad si el diseño no responde a escenarios de amenaza reales. Por el contrario, una arquitectura equilibrada, basada en riesgos y alineada con los objetivos operativos, suele ofrecer mayores niveles de resistencia y sostenibilidad.
Cada país tiene normativas locales a cumplir. En España, el diseño de la seguridad aeroportuaria debe alinearse con la Ley 21/2003 de Seguridad Aérea y con el Programa Nacional de Seguridad para la Aviación Civil. Asimismo, los aeropuertos están sujetos al marco europeo derivado del Reglamento (CE) 300/2008 y de las medidas detalladas de aplicación recogidas en el Reglamento de Ejecución (UE) 2015/1998. Estos instrumentos establecen obligaciones y criterios de protección frente a actos de interferencia ilícita. En el ámbito internacional, son de obligado cumplimiento las normas que emanan de la International Civil Aviation Organization (ICAO) y de la International Air Transport Association (IATA).
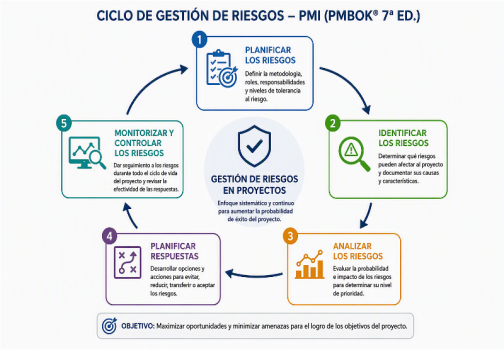
La disciplina de gestión de riesgos ha evolucionado también en el PMI (Project Management Institute®). En versiones clásicas del PMBOK® (Project Management Body of Knowledge) la gestión de riesgos se estructuraba mediante procesos específicos de planificación, identificación, análisis, respuesta y seguimiento. En enfoques más recientes, la incertidumbre se integra de forma transversal en los dominios de desempeño y en la generación de valor para el negocio. Esta evolución encaja perfectamente con la realidad aeroportuaria, donde el riesgo es dinámico y cambia con la tecnología, las amenazas y las operaciones. Sea de una forma transversal o más rígida, la gestión de riesgos incluye la identificación, el análisis cualitativo, el análisis cuantitativo, la planificación de la respuesta y la monitorización continua.
Otro aspecto relevante es la integración con la gestión de interesados. Autoridades aeronáuticas, explotadores aeroportuarios, fuerzas y cuerpos de seguridad, compañías aéreas, contratistas y usuarios poseen expectativas distintas. La percepción del riesgo varía entre ellos y puede originar conflictos de alcance. Una vez compartida mi visión de la situación como asesor de seguridad con el gestor de proyecto, ambos coincidimos en que debíamos facilitar una visión común basada en evidencias y criterios técnicos.
Identificación de riesgos.
Desde un punto de vista práctico, todo diseño de seguridad electrónica debe comenzar con la identificación de activos críticos. Entre ellos se encuentran áreas restringidas, centros de control, infraestructuras perimetrales, sistemas de comunicaciones, plataformas, terminales de pasajeros y elementos de 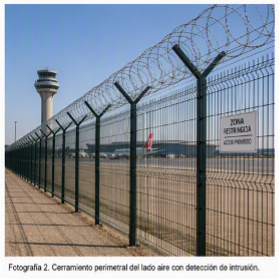 apoyo a la navegación. En mi caso particular, cada animal gestionado en esta infraestructura puede alcanzar valores de millones de dólares, lo que les posiciona muy alto en el ranking de activos a proteger. Cada activo posee una criticidad diferente y, por tanto, requiere mecanismos de protección ajustados a su exposición y consecuencias potenciales.
Existen muchos catálogos de riesgos. Internet nos puede ofrecer muchos desgloses RBS (Risk Breakdown Structure, Estructura Desglosada de Riesgos) que nos ayudan mucho a hacer una correcta identificación de riesgos. Muchas de las que he visto y manejado, derivan de las teorías de gestión de proyectos, son globales y analizan aspectos como el entorno PEST (Política, Economía, Sociedad, Tecnología), las fuerzas de Porter, la cadena de suministro, los aspectos legales y normativos, la disponibilidad de los diferentes recursos, los aspectos medioambientales, el clima, etc.
Creo que dejan de lado los aspectos inherentes al propio proyecto: los stakeholders, los plazos, la calidad del equipo asignado al proyecto, el apetito por el riesgo del cliente, la capacidad de entendimiento tecnológico del cliente, su foco de atención en el proyecto, las relaciones con las autoridades que visarán el proyecto, retrasos en suministros, cambios regulatorios, interferencias con la operación aeroportuaria, indisponibilidad de áreas de trabajo o dependencia de terceros, etc., pueden afectar gravemente al proyecto.
La gestión de proyectos aporta una dimensión adicional a las que emergen en las consideraciones puramente técnicas del enfoque de ingeniería de seguridad electrónica. Un proyecto de seguridad no solo debe gestionar riesgos operativos futuros, sino también riesgos propios del proyecto. Por ello, resulta recomendable mantener un registro de riesgos vivo desde la fase de licitación hasta la puesta en servicio.
Todo este escenario, lejos de tranquilizar, generó aún más incertidumbre en el proyecto.
El registro de riesgos y asunciones.
Los pasos siguientes deberían tener como finalidad reducir esta incertidumbre. El primero fue generar un listado de riesgos, identificando los que se podían gestionar y los que no. Para estos últimos, tras un período de reflexión y petición de soporte al equipo de dirección de proyecto, se generó un registro de asunciones, para poder seguir la línea de trabajo y hacer partícipe al cliente de nuestro análisis.
Una vez identificados los activos, se procede al análisis de amenazas. En el entorno aeroportuario aparecen amenazas físicas, lógicas, organizativas y combinadas. Entre las más relevantes se encuentran la intrusión en zonas restringidas, el sabotaje, el robo de activos, el acceso indebido a información sensible, los fallos de suministro, los errores humanos y los ciberataques dirigidos contra sistemas de seguridad o de operación. La convergencia entre seguridad física y ciberseguridad ha incrementado notablemente la complejidad de los proyectos actuales. En este caso particular de mi proyecto, la inestabilidad política y de bandas rivales en la zona, añade un componente de asalto, intrusión, conflicto armado, ataques con armamento o bombas, que incrementa el nivel de las soluciones a aportar.
Análisis cualitativo y cuantitativo.
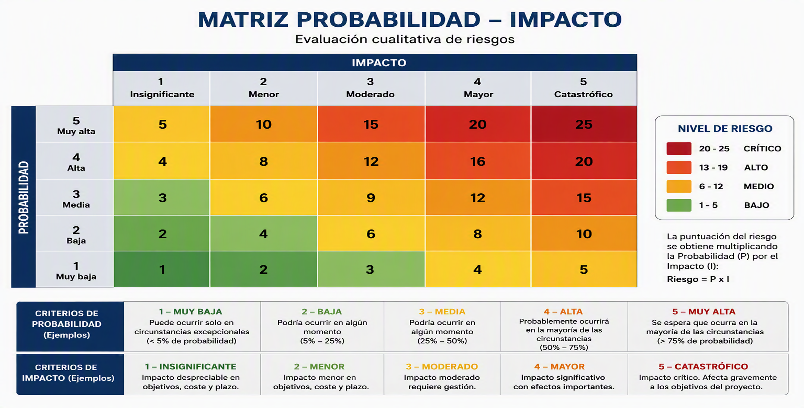
La matriz probabilidad-impacto continúa siendo una herramienta útil para priorizar riesgos. Aunque sencilla, permite traducir información compleja en criterios objetivos de decisión. Los riesgos con valores más elevados demandarán controles reforzados, mientras que otros podrán aceptarse o mitigarse mediante procedimientos operativos. La clave reside en asignar recursos donde generan mayor reducción del riesgo residual.
Implementación del diseño reduciendo los niveles de riesgo.
En la práctica del PMI, la planificación de respuestas al riesgo exige seleccionar estrategias adecuadas. Algunas amenazas se evitan modificando el diseño; otras se reducen mediante controles técnicos; otras se transfieren mediante contratos o seguros; y determinadas situaciones se aceptan cuando el coste de mitigación supera el beneficio obtenido. Este razonamiento económico es especialmente importante en programas aeroportuarios de gran escala.
En términos de ingeniería, mitigar cada riesgo significativo debe transformarse en requisitos funcionales de nuestro diseño. Si el riesgo es la intrusión perimetral, los requisitos podrán incluir detección temprana, verificación remota, trazabilidad de eventos y capacidad de respuesta coordinada. Si el riesgo afecta a áreas críticas de la terminal, los requisitos pueden orientarse al control de accesos, autenticación robusta y registro de actividades. Este enfoque evita diseños basados en catálogos de productos y favorece soluciones orientadas al desempeño.
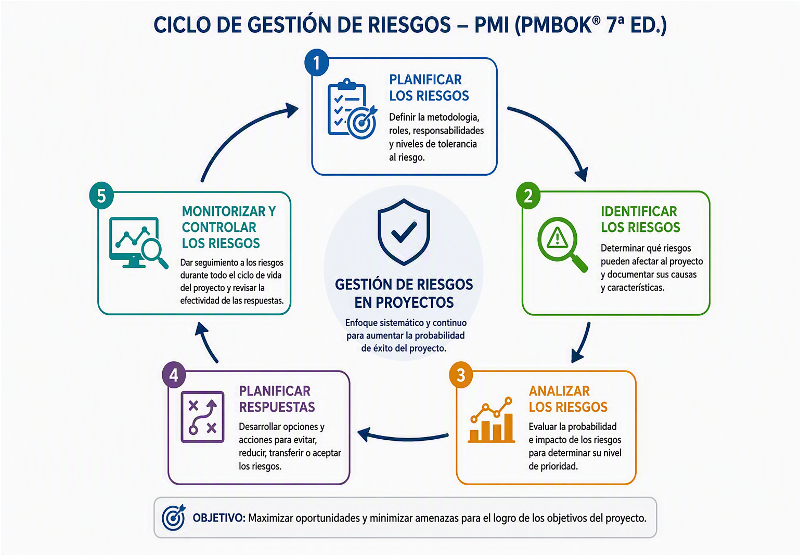
La seguridad aeroportuaria no debe diseñarse a partir de tecnologías disponibles, sino a partir de los riesgos identificados. La gestión de riesgos constituye el mecanismo que conecta la amenaza con el requisito, el requisito con el diseño y el diseño con la operación.
Los sistemas de videovigilancia constituyen una pieza esencial del ecosistema aeroportuario. Sin embargo, su eficacia depende de la correcta definición de objetivos operativos. No es lo mismo detectar una intrusión que realizar seguimiento, verificar una alarma o aportar evidencia forense. La gestión de riesgos ayuda a determinar qué capacidades son necesarias en cada ubicación y cuál es el nivel de rendimiento esperado.
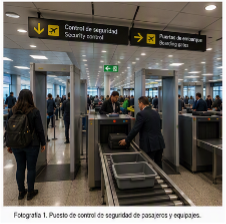
Algo similar ocurre con los sistemas de control de accesos. El riesgo asociado a accesos no autorizados debe traducirse en políticas de segregación, acreditación, supervisión y auditoría. La tecnología es únicamente uno de los componentes del control; los procedimientos y la capacitación resultan igualmente determinantes. Al tratarse de un aeropuerto internacional, todo lo relativo al tránsito de personas, su correcta identificación y control de pasaportes, a la detección de armas y explosivos y la separación entre “lado aire” y “lado tierra” es crucial.
Las ediciones históricas del PMBOK proponían procesos estructurados para registrar riesgos, asignar propietarios, definir respuestas y supervisar resultados. Aunque las metodologías han evolucionado, estos principios conservan plena vigencia. En proyectos aeroportuarios complejos, la disciplina documental y procedimental facilita la coordinación entre ingeniería, operaciones, mantenimiento, seguridad y dirección.
El análisis de vulnerabilidades evalúa las debilidades existentes que podrían permitir la materialización de una amenaza. Es preciso revisar nuestro diseño bajo esta premisa. Debemos ponernos en la piel del agresor y comprobar si tenemos “agujeros” de seguridad o si nuestro diseño es mejorable o si ofrece las redundancias de seguridad necesarias para asegurar nuestros activos a proteger.
Aquí aparecen cuestiones relacionadas con la cobertura de vigilancia, puntos ciegos, redundancias, puntos de verificación, segmentación de redes, procedimientos deficientes, fallos de mantenimiento o carencias formativas. El diseñador debe evitar la tentación de asociar cada vulnerabilidad a una solución tecnológica inmediata. Antes es necesario comprender causas, impactos y probabilidad y realizar un diseño integrado que cubra de forma global las vulnerabilidades.
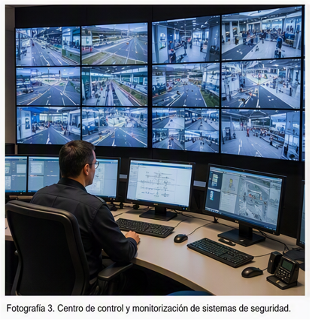 La resiliencia (difícil evitar esta palabra tan de moda) debe convertirse en objetivo de diseño. Tradicionalmente la seguridad se asociaba a prevención, pero actualmente es igualmente importante asegurar continuidad de servicio, capacidad de recuperación y adaptación. Un sistema resiliente mantiene funcionalidades esenciales incluso ante incidencias relevantes. Para ello se requieren arquitecturas redundantes, procedimientos de contingencia, supervisión permanente y mantenimiento planificado.
La creciente digitalización obliga a incorporar requisitos de ciberseguridad desde etapas tempranas. Cámaras, sensores, servidores y plataformas de gestión intercambian información continuamente. La segmentación de redes, la gestión de identidades, el control de configuraciones y la monitorización de eventos deben considerarse parte inseparable del diseño de seguridad electrónica. Ignorar estos aspectos implica trasladar riesgos significativos a la fase de operación.
Desde la óptica económica, la gestión de riesgos también mejora la eficiencia de la inversión. Cuando las decisiones se apoyan en análisis estructurados resulta más sencillo justificar presupuestos, priorizar actuaciones y evitar sobredimensionamientos. El objetivo no es alcanzar riesgo cero, algo imposible, sino lograr niveles aceptables y defendibles para la organización.
Un modelo práctico consiste en mantener una trazabilidad completa entre riesgo identificado, requisito funcional, solución técnica, prueba de aceptación y procedimiento operativo asociado. Esta cadena documental facilita auditorías, modificaciones futuras y procesos de mejora continua. Además, proporciona evidencias objetivas de que el diseño responde a necesidades reales de protección.
En conclusión, la gestión de riesgos no es un requisito administrativo ni una actividad complementaria. Constituye la base sobre la que debe construirse cualquier proyecto de seguridad electrónica. Aún más relevante en este caso al tratarse de seguridad aeroportuaria. Cuando el riesgo dirige el diseño, la tecnología se convierte en un medio y no en un fin. El resultado son infraestructuras más seguras, resilientes, eficientes y alineadas con la normativa y con los objetivos estratégicos del aeropuerto.
Referencias normativas y documentales
Normativa internacional y europea
-
Convenio sobre Aviación Civil Internacional (Convenio de Chicago, 1944).
- Organización de Aviación Civil Internacional (OACI).
- Anexo 17: Security - Safeguarding International Civil Aviation Against Acts of Unlawful Interference.
- Documento OACI 8973: Aviation Security Manual.
- Reglamento (CE) nº 300/2008 del Parlamento Europeo y del Consejo, de 11 de marzo de 2008, sobre normas comunes para la seguridad de la aviación civil y por el que se deroga el Reglamento (CE) nº 2320/2002.
- Reglamento de Ejecución (UE) 2015/1998 de la Comisión, de 5 de noviembre de 2015, por el que se establecen medidas detalladas para la aplicación de las normas básicas comunes de seguridad aérea.
- Reglamento Delegado (UE) 2015/1997 de la Comisión, de 5 de noviembre de 2015, por el que se establecen criterios detallados para la aplicación de las normas básicas comunes de seguridad aérea.
- Modificaciones posteriores de los Reglamentos (UE) 2015/1997 y (UE) 2015/1998 vigentes en la fecha de redacción.
Normativa española
- Ley 21/2003, de 7 de julio, de Seguridad Aérea.
- Real Decreto 862/2009, de 14 de mayo, por el que se aprueba el Programa Nacional de Seguridad para la Aviación Civil (PNSAC).
- Programa Nacional de Seguridad para la Aviación Civil (PNSAC) y sus actualizaciones vigentes.
- Programa Nacional de Control de Calidad de la Seguridad de la Aviación Civil (PNCC).
- Circulares e instrucciones emitidas por la Agencia Estatal de Seguridad Aérea (AESA) aplicables a la seguridad aeroportuaria.
- Requisitos y especificaciones técnicas publicados por AENA para sistemas de seguridad electrónica aeroportuaria.
Infraestructuras críticas y ciberseguridad
- Ley 8/2011, de 28 de abril, por la que se establecen medidas para la protección de las infraestructuras críticas.
- Real Decreto 704/2011, de 20 de mayo, por el que se aprueba el Reglamento de Protección de las Infraestructuras Críticas.
- Directiva (UE) 2022/2555 (NIS2) relativa a las medidas destinadas a garantizar un elevado nivel común de ciberseguridad.
- Reglamento (UE) 2024/2847 (Cyber Resilience Act), aplicable a productos con componentes digitales.
Normas técnicas aplicables al diseño de sistemas de seguridad electrónica
- UNE-EN 62676. Sistemas de videovigilancia para aplicaciones de seguridad.
- UNE-EN 60839. Sistemas electrónicos de seguridad.
- UNE-EN 50131. Sistemas de alarma de intrusión y atraco.
- UNE-EN 50132 (histórica) y su evolución hacia la serie UNE-EN 62676.
- UNE-EN 50133. Sistemas de control de accesos para aplicaciones de seguridad.
- UNE-EN 50518. Centros de recepción y monitorización de alarmas.
- ISO 27001. Sistemas de Gestión de Seguridad de la Información.
- ISO 22301. Sistemas de Gestión de Continuidad de Negocio.
- ISO 31000:2018. Gestión del Riesgo. Directrices.
Referencias PMI y gestión de proyectos
- Project Management Institute (PMI).
- The Standard for Project Management. PMI.
Bibliografía recomendada
- OACI. Aviation Security Manual (Doc 8973).
- ICAO. Global Aviation Security Plan (GASeP).
- ISO 31010. Risk Management - Risk Assessment Techniques.
- ASIS International. Protection of Assets Manual.
- CPNI. Protective Security Risk Management Guidance.
- PMBoK ediciones 6, 7 y 8.
-
- blog de Ramón Segarra Clara
- Inicie sesión para comentar